top of page

Illustration de l'espionnage industriel : silhouette numérique d'un individu anonyme accédant à des données confidentielles sur écran

Vous avez sécurisé vos systèmes informatiques. Vos mots de passe sont robustes, vos pare-feux à jour, vos accès distants chiffrés. Et pourtant, la fuite qui a coûté à votre entreprise un contrat stratégique, une innovation ou un avantage concurrentiel n'est peut-être jamais passée par un ordinateur. Elle est peut-être sortie par la porte d'entrée — portée par une personne que vous avez vous-même embauchée, ou laissée entrer.

C'est tout l'enjeu du contre-espionnage industriel par infiltration : une menace humaine, discrète, qui échappe souvent aux dispositifs de cybersécurité les plus sophistiqués.

Qu'est-ce que l'infiltration industrielle ?

Agent infiltré en activité d'inspection du site suspecté d'espionnage

L'infiltration consiste, pour un concurrent ou un commanditaire malveillant, à placer une personne — ou à en compromettre une déjà en place — au sein de votre organisation afin d'en extraire des informations sensibles : secrets de fabrication, données commerciales, projets de R&D, listes clients, stratégies tarifaires.

Cette personne n'a pas toujours l'apparence d'un espion. C'est souvent :

  • un employé recruté normalement, mais dont le véritable objectif était l'accès à vos données ;

  • un stagiaire ou un intérimaire, profil moins surveillé mais parfois tout aussi bien placé ;

  • un prestataire externe (nettoyage, maintenance, sécurité) disposant d'un accès physique à vos locaux en dehors des heures de bureau ;

  • un employé de longue date, discrètement compromis par appât du gain, chantage ou manipulation.

Contre espionnage industriel: Pourquoi les entreprises ivoiriennes sont concernées

À Abidjan comme ailleurs, la concurrence économique s'intensifie dans des secteurs entiers : BTP, agro-industrie, import-export, distribution, services financiers. Beaucoup d'entreprises investissent massivement dans la cybersécurité, mais négligent la dimension humaine du risque. Or, un employé mécontent, financièrement fragilisé, ou simplement mal encadré, reste la porte d'entrée la plus simple pour un concurrent déterminé.

Contre espionnage industriel: Les signaux qui doivent alerter

Certains comportements, pris isolément, semblent anodins. Ensemble, ils dessinent un profil à risque :

  • accès à des dossiers ou systèmes sans lien avec les fonctions du poste ;

  • horaires de connexion inhabituels, en dehors des plages normales de travail ;

  • copies ou transferts de fichiers en quantités inhabituelles ;

  • changement soudain de train de vie sans explication ;

  • relations extérieures nouvelles et discrètes avec des personnes liées à un concurrent ;

  • réticence à prendre des congés ou à être remplacé sur certaines tâches.

Comment se protéger

Agent en infiltration  en pleine  surveillance du personnel suspecté

1. Cloisonner l'information. Chaque collaborateur ne devrait avoir accès qu'aux données strictement nécessaires à sa fonction. Un accès large "par confort" est une porte ouverte inutile.

2. Vérifier réellement les antécédents. Une vérification sérieuse à l'embauche pour les postes sensibles va au-delà du CV : parcours professionnel, réputation, éventuels conflits d'intérêts.

3. Encadrer les prestataires externes. Un agent de nettoyage ou un technicien de maintenance qui circule sans accompagnement dans des zones sensibles est un risque trop souvent ignoré.

4. Former les équipes à l'ingénierie sociale. La méthode la plus efficace pour obtenir une information reste, de loin, la manipulation directe d'un collaborateur — pas le piratage informatique.

5. Faire auditer son organisation par un professionnel indépendant. Un regard extérieur, formé à la détection des vulnérabilités humaines et organisationnelles, révèle souvent des failles invisibles de l'intérieur.

Que faire en cas de suspicion de fuite ?

Si vous soupçonnez qu'une information sensible circule anormalement en dehors de votre entreprise, la pire réaction est l'improvisation : confronter directement un employé sur la base d'un simple doute risque de faire disparaître les preuves et d'alerter la source sans la neutraliser.

La démarche professionnelle consiste à :

  1. cartographier discrètement qui avait accès à l'information concernée ;

  2. mener une enquête interne méthodique, sans éveiller les soupçons ;

  3. recourir, si nécessaire, à des techniques d'investigation dédiées pour identifier la source exacte de la fuite avant toute action


ARAR accompagne les entreprises basées en Côte d'Ivoire et dans la sous-région dans la

Clé USB insérée discrètement dans un ordinateur portable affichant un schéma technique confidentiel - contre espionnage industrielles

détection et la neutralisation des risques d'espionnage industriel : audits de vulnérabilité, enquêtes internes, filatures et due diligence sur les collaborateurs à accès sensible. Pour toute suspicion de fuite d'information au sein de votre organisation, contactez notre agence pour une évaluation confidentielle.


Contre-espionnage et sécurisation

Détection d'un dispositif d'écoute dissimulé près d'un ordinateur portable lors d'une mission de contre-espionnage à Abidjan

des espaces événementiels : une

menace sous-estimée en entreprise


contre-espionnage Abidjan Un conseil d'administration qui se tient dans une salle louée. Un séminaire stratégique organisé dans un hôtel. Un lancement de produit devant des partenaires et des journalistes. Ces moments sont souvent perçus comme de simples formalités logistiques. En réalité, ce sont des occasions privilégiées pour un concurrent, un employé indélicat ou un tiers malveillant de capter des informations sensibles : chiffres financiers, stratégie commerciale, identité de futurs partenaires, ou simplement des propos tenus en aparté.

À Abidjan comme ailleurs, la vigilance en matière de sécurité de l'information ne s'arrête pas à la porte du bureau. Elle doit suivre l'entreprise partout où ses dirigeants parlent librement.

Qu'est-ce que le contre-espionnage en entreprise ?

Le contre-espionnage, ou TSCM (Technical Surveillance Counter-Measures), regroupe l'ensemble des méthodes visant à détecter et neutraliser les dispositifs de captation d'informations : micros espions, caméras dissimulées, traceurs GPS, ou encore intrusions sur les réseaux Wi-Fi locaux.

Il ne s'agit pas d'un réflexe paranoïaque réservé aux multinationales. Toute structure qui manipule des informations à forte valeur — appels d'offres, négociations, données clients, secrets de fabrication — est une cible potentielle. Les auteurs de ces intrusions sont rarement des espions professionnels dans le sens hollywoodien du terme : il s'agit le plus souvent d'un concurrent direct, d'un partenaire en position de négocier, ou d'un collaborateur cherchant à monnayer une information.

Pourquoi les événements sont des points de vulnérabilité

Un bureau sécurisé au quotidien perd une partie de ses protections dès qu'une réunion ou un événement se déroule hors de ses murs, ou même à l'intérieur, en présence d'un public élargi :

Les lieux loués échappent à votre contrôle. Une salle de conférence, un hôtel ou un espace de réception a été fréquenté par d'autres clients avant vous. Rien ne garantit qu'aucun dispositif d'écoute n'y a été laissé, volontairement ou non.

Détecteur de fréquences RF utilisé pour repérer micros espions et émetteurs cachés lors d'un balayage TSCM

Le nombre de personnes présentes complique la vigilance. Prestataires techniques, personnel d'accueil, hôtesses, traiteurs : chacun a un accès légitime à l'espace, ce qui rend plus difficile la détection d'une présence ou d'un comportement anormal.

Les échanges informels sont les plus révélateurs. C'est souvent en marge d'un événement — pendant une pause, un cocktail, un déplacement — que les propos les plus sensibles sont tenus, loin des micros… officiels.

La communication numérique est exposée. Un faux réseau Wi-Fi portant le nom de l'établissement, ou un point d'accès non sécurisé, peut suffire à intercepter des échanges ou des documents transmis pendant l'événement.

contre-espionnage Abidjan: Ce que fait concrètement une agence spécialisée

Chez ARAR, une mission de sécurisation d'espace repose sur une méthodologie structurée, adaptée à la nature de l'événement et à son niveau de sensibilité :

Le balayage électronique (TSCM). Nos équipes inspectent physiquement et techniquement l'espace concerné à la recherche de micros, caméras ou émetteurs dissimulés, en particulier dans le mobilier, les luminaires, les prises électriques et les équipements audiovisuels fournis par le prestataire du lieu.

L'audit de l'environnement numérique. Vérification des réseaux Wi-Fi disponibles sur place, identification des points d'accès suspects, et recommandations sur l'usage des équipements connectés pendant l'événement.

Le contrôle des accès et du personnel présent. Une attention particulière est portée aux intervenants extérieurs (techniciens, personnel de service) qui disposent d'un accès à la salle avant, pendant ou après l'événement.

La sensibilisation des participants clés. Les dirigeants et cadres présents sont brièvement informés des bonnes pratiques à observer : gestion des documents, discrétion dans les espaces communs, prudence face aux sollicitations inhabituelles.

Un rapport de mission. À l'issue de l'intervention, un compte rendu détaille les vérifications effectuées, les éventuelles anomalies constatées et les recommandations pour les événements futurs.

Une démarche préventive, pas seulement réactive


Détecteurs de caméras et micros espions utilisés par ARAR pour sécuriser les salles de réunion et espaces événementiels

Beaucoup d'entreprises ne pensent au contre-espionnage qu'après avoir constaté une fuite : une information confidentielle qui circule chez un concurrent, une négociation qui échoue de façon inexpliquée, un contrat perdu au profit d'une offre étrangement bien informée. Or, une intervention préventive coûte toujours moins cher — financièrement et stratégiquement — qu'une fuite avérée.

Pour les organisateurs d'événements professionnels, intégrer un volet sécurité de l'information dès la phase de préparation permet également de rassurer des clients ou partenaires exigeants, notamment dans les secteurs bancaire, minier, pétrolier ou diplomatique, où la confidentialité est une condition de la confiance.

En résumé

La sécurisation d'un espace événementiel ne se limite pas au contrôle des entrées ou à la présence d'agents de sécurité physique. Elle englobe une dimension technique et humaine que seule une expertise en contre-espionnage permet de couvrir efficacement.

ARAR accompagne les entreprises et organisateurs d'événements à Abidjan et dans la sous-région dans l'évaluation et la sécurisation de leurs espaces sensibles, avant toute réunion stratégique, conseil d'administration ou événement à fort enjeu de confidentialité.

Vous organisez un événement sensible ou souhaitez sécuriser vos réunions stratégiques ? Contactez ARAR pour un audit de sécurité adapté à votre besoin.


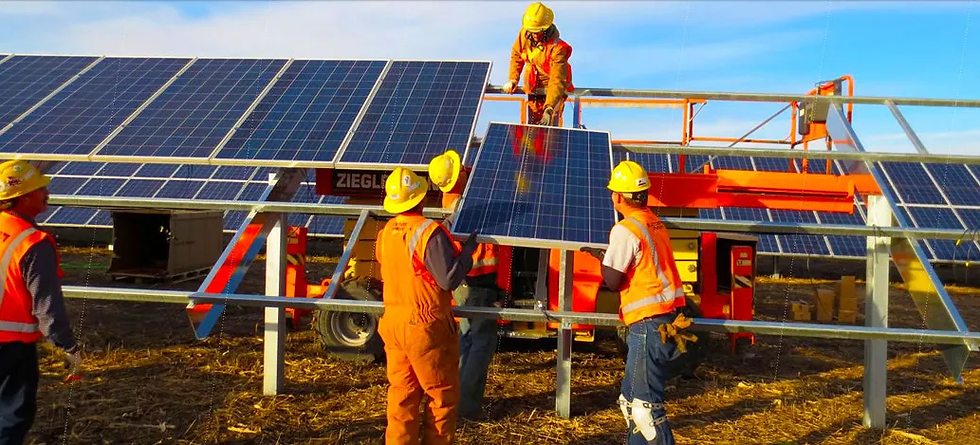
La semaine dernière, nous avons présenté les grandes étapes d'une planification de sûreté efficace. Aujourd'hui, illustrons cette méthodologie à travers un cas concret et de plus en plus fréquent en Côte d'Ivoire : l'implantation d'une centrale solaire par un opérateur énergétique souhaitant développer un nouveau site de production.

Ce type de projet, porté par la transition énergétique, comporte des enjeux de sûreté souvent sous-estimés au moment du lancement.

Le contexte : pourquoi une centrale solaire est un site à risque

Une centrale solaire représente une infrastructure critique et coûteuse : panneaux photovoltaïques, onduleurs, câblage cuivre, transformateurs, batteries de stockage. Chacun de ces équipements est une cible potentielle de vol, particulièrement pendant la phase de construction où le matériel est stocké sur site avant sa mise en service. À cela s'ajoutent les risques de vandalisme, les tensions foncières avec les communautés riveraines, et les enjeux de sécurité liés à l'étendue du site — souvent plusieurs hectares, difficiles à surveiller intégralement.

Avant même de poser le premier panneau, un opérateur sérieux doit donc traiter la sûreté comme une composante à part entière du projet — au même titre que l'ingénierie technique ou la conformité réglementaire.

Les étapes clés de la planification de sûreté pour ce type de projet

1. Simulation et cartographie des risques Avant l'implantation, une simulation terrain permet d'évaluer les risques propres au site choisi : criminalité locale, accessibilité du terrain, étendue à surveiller, proximité d'habitations, historique d'incidents dans la zone. Cette grille de risques oriente ensuite toutes les décisions de sécurisation.

2. Entretiens avec les parties prenantes locales Chefs de quartier, propriétaires fonciers, riverains, autorités locales : leur perception du projet influence directement le niveau de risque. Un projet énergétique mal accueilli localement — notamment en cas de litige foncier non résolu — expose davantage l'infrastructure à des actes de sabotage ou de dégradation. Ces entretiens permettent aussi d'identifier des relais de confiance sur place.

3. Sécurisation de la phase chantier La période de construction est souvent la plus vulnérable : panneaux et équipements stockés sur site, présence d'équipes techniques nombreuses, va-et-vient de véhicules et de camions de livraison. Un dispositif de surveillance temporaire, adapté à la durée et à l'ampleur des travaux, réduit significativement les risques de vol ou d'intrusion.

4. Dispositif de sûreté pérenne Une fois la centrale opérationnelle, le plan de sûreté doit prévoir une clôture et un contrôle d'accès adaptés à l'étendue du site, des rondes régulières, un système de vidéosurveillance et d'alerte en cas d'intrusion, et une procédure claire de réaction en cas d'incident. Ce dispositif doit couvrir efficacement un périmètre souvent vaste, sans créer de tensions inutiles avec la communauté environnante.

5. Confidentialité des critères de sélection Un point souvent négligé : les critères ayant conduit au choix précis d'un site (surface, ensoleillement, raccordement au réseau, coût du foncier) ne doivent pas être divulgués aux acteurs locaux. Cette confidentialité évite la spéculation foncière, les tentatives de blocage opportuniste, ou la fuite d'informations stratégiques vers des concurrents.

Ce que cette étude de cas révèle

Ce type de mission montre bien que la sûreté ne se limite pas à poser une caméra ou un vigile après coup. Elle s'intègre en amont, dès la phase de faisabilité du projet, et mobilise des compétences variées : analyse de risques, renseignement de terrain, médiation avec les communautés locales, et connaissance fine du contexte ivoirien.

L'expertise ARAR au service des opérateurs et industriels

Chez ARAR, nous accompagnons les entreprises — opérateurs énergétiques, industriels, sociétés télécoms — dans la sécurisation de leurs projets d'implantation en Côte d'Ivoire et dans la sous-région. Nos missions incluent les simulations de sûreté terrain, les entretiens avec les parties prenantes locales, et la conception de dispositifs de sécurité adaptés à chaque phase du projet.

Vous portez un projet d'implantation d'infrastructure sensible et souhaitez sécuriser chaque étape ? Faites appel à ARAR pour un accompagnement en sûreté, discret et professionnel.

📍 317 Av. Koblan-Huberson, Marcory, Abidjan 📧 arar.investigations@gmail.com


  • Facebook
  • Twitter
  • Instagram
  • LinkedIn
bottom of page